Sähköpostimarkkinointia harjoittavien on verkkotunnuksensa vahvistamisen lisäksi määriteltävä DMARC-politiikka, joka vahvistaa sähköpostiviestien lähettäjien aitouden tunnistamista.
Mikä on DMARC?
DMARC (Domain-based Message Authentication, Reporting, and Conformance) on tapa varmistaa, että sähköpostiviestin lähettäjä todella on se taho joka hän väittää olevansa.
DMARC on yksinkertainen hyväksytty/hylätty -testi, joka tarkistaa täyttääkö vastaanotettu sähköpostiviesti lähettäjän tunnistamiselle määritellyt vaatimukset. Lisäksi DMARC sisältää ohjeen siitä, miten testissä hylättyä viestiä käsitellään. Käsittelyssä vaihtoehtoiset ääripäät ovat “älä tee mitään” ja “hylkää tämä viesti.”
Miten DMARC toimii?
DMARC on politiikka, jonka määrittelee sähköpostia lähettävän verkkotunnuksen omistaja.
DMARC toimii yhdessä sähköpostin lähettäjän verkkotunnuksen vahvistamisen kanssa, joten ennen DMARC-politiikan luomista verkkotunnus on vahvistettava.
Lue ohjeet lähettäjän verkkotunnuksen vahvistamisesta edellisestä blogiartikkelista.
DMARC-politiikka otetaan käyttöön lisäämällä sähköpostin lähettämiseen käytetyn verkkotunnuksen nimipalvelinasetuksiin erityinen TXT-tiedosto, joka sisältää tarvittavat ohjeet sähköpostiviestien käsittelyä varten.
Näiden ohjeiden avulla vastaanottajan sähköpostipalvelin osaa käsitellä kyseisen verkkotunnuksen sisältävät sähköpostiviestit.
Näin DMARC toimii:
- Lähettäjän verkkotunnuksen tarkistaminen: DMARC tarkistaa, vastaako sähköpostiviestin lähettäjän verkkotunnus sähköpostiviestin verkkotunnusta. Tämä on viestin lähettäjän aitouden alustava varmistus.
- Lähettäjän aitouden varmistaminen: DMARC käyttää kahta eri teknologiaa, SPF (Sender Policy Framework), ja DKIM (DomainKeys Identified Mail), varmistaakseen että sähköpostiviesti tulee aidolta lähettäjältä. SPF vastaa paperisen kirjeen lähettäjän osoitetta, DKIM on kuin lähettäjän kirjeeseen lisäämä oma sinetti.
- Käsittelytapa: DMARC-politiikan lisännyt verkkotunnuksen omistaja voi määritellä, miten viestin vastaanottajan pitää aitoustestissä hylätyn viestin kanssa toimia. Viestin voi hylätä (jolloin viestiä ei välitetä sen tarkoitetulle vastaanottajalle), sen voi laittaa karanteeniin (jolloin viesti ohjataan tarkoitetun vastaanottajan roskapostikansioon), tai olla tekemättä mitään (jolloin viestiä välitetään normaalisti sen tarkoitetulle vastaanottajalle).
- Raportointi: DMARC seuraa lähetettyjen sähköpostiviestien käsittelyä ja lähettää politiikan määrittäjän sähköpostiosoitteeseen tapahtumaraportteja.
Miksi DMARC pitää määrittää?
Erilaiset sähköpostin kautta välitettävät huijaukset ovat yleistyneet voimakkaasti.
Huijausviestit ja niihin liittyvät verkkosivut ovat teknisesti uskottavan tuntuisia, mikä lisää huijatuksi tulemisen riskiä.
Sähköpostiviestien lähettäjän aitouden varmistaminen on aina vain tärkeämpää.
DMARC on yksi osa siinä kokonaisuudessa, jonka tavoitteena on suojella sekä sähköpostiviestien lähettäjiä että vastaanottajia erilaisilta väärinkäyttöyrityksiltä ja rikoksilta.
Vahvistamalla lähettäjän verkkotunnus ja lisäämällä DMARC-politiikka, voidaan omalta osalta laittaa kuntoon ne perusasiat, joita edellä mainitun tavoitteen saavuttamiseen tarvitaan.
Näin määrität DMARC-politiikan omalle verkkotunnuksellesi
DMARC-politiikan lisääminen omalle verkkotunnukselle on teknisesti varsin yksinkertainen toimenpide.
Voidaksesi hoitaa tämän asian, tarvitset vain pääsyn verkkotunnuksen nimipalvelinasetuksiin (DNS).
Yleensä DNS-asetuksien muokkaaminen onnistuu käyttämäsi webhotellin hallintapaneelista.
DMARC-politiikan lisääminen TXT-tietueena
DMARC lisätään nimipalvelimelle TXT-tietueena.
Käynnistä DMARC-politiikan lisääminen luomalla uusi TXT-tietue.
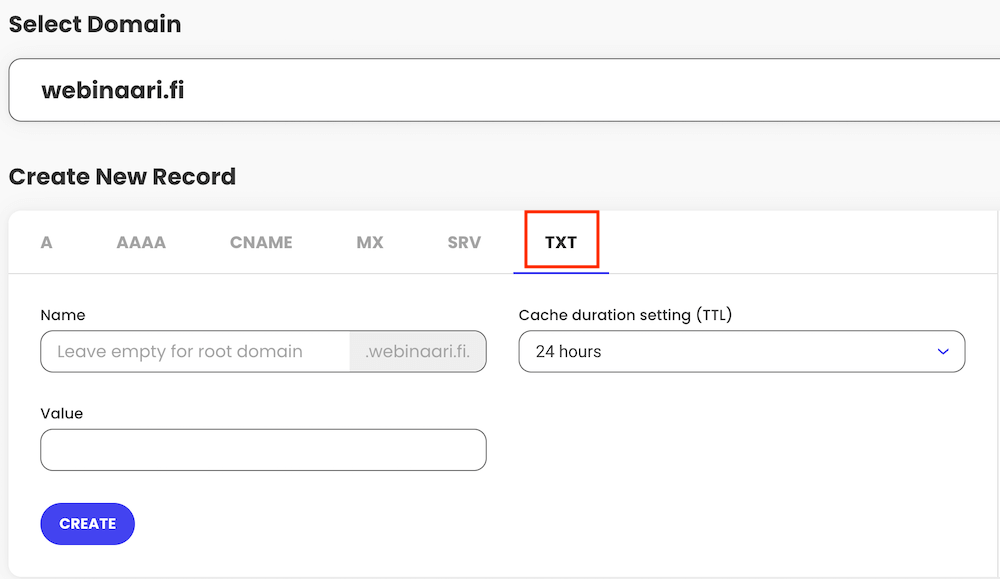
Liitä kentän nimi-kenttään alla oleva teksti:
_dmarc
Verkkotunnuksesi lisätään tekstin jälkeen automaattisesti, jolloin nimikentän lopullinen sisältö on kuten alla (yritys.fi tilalla oma verkkotunnuksesi):
_dmarc.yritys.fi
Liitä tietueen sisältökenttään alla olevan esimerkin mukainen teksti:
v=DMARC1; p=quarantine; rua=mailto:dmarc@yritys.fi; pct=100; adkim=s; aspf=s
Korvaa esimerkissä näkyvä sähköpostiosoite sellaisella osoitteella, johon haluat vastaanottaa sähköpostiviestien käsittelyä koskevat raportit. HUOM: sähköpostiosoitteen on oltava sillä verkkotunnuksella, johon olet liittämässä tätä DMARC-politiikkaa.

Viestien käsittelyyn sovellettava sääntö on esimerkissä “quarantine”, siis käytännössä “ohjaa roskaviestikansioon.”
Tällä säännöllä voi hyvin aloittaa ja seurata tilannetta raporttien avulla.
Luo tietue tallentamalla, jolloin se lisätään verkkotunnuksen DNS-tietoihin.
Tarkista DMARC-politiikan tila
Kun olet tallentanut DMARC-tietueen, voit tarkistaa sen tilan tällä ilmaisella työvälineellä:

Kirjoita verkkotunnus ikkunaan ja paina “Check Domain.”
Testitulos ilmestyy ruudulle ja sen pitäisi näyttää alla olevan kuvan kaltaiselta.

Myös Drip-järjestelmän sähköpostiasetuksissa näkyy, että kaikki tarvittavat toimenpiteet on tässä vaiheessa tehty.

Vahvistettuasi lähettäjän verkkotunnuksen ja lisättyäsi verkkotunnukselle DMARC-politiikan, voit ainakin toistaiseksi keskittyä sisällöltään mahdollisimman laadukkaan ja oikein kohdennetun sähköpostiviestinnän tekemiseen.