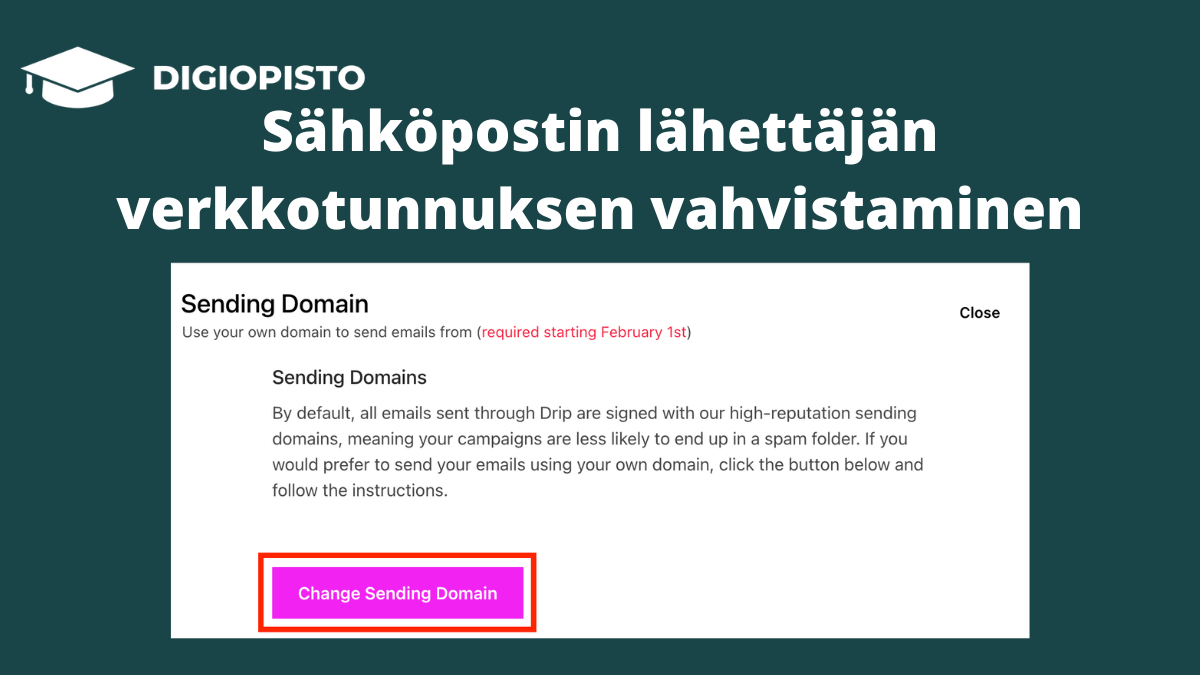
Sähköpostimarkkinoinnin järjestelmien käyttäjät ovat saattaneet lähiaikoina saada omalta palveluntarjoajaltaan kehotuksen vahvistaa lähettäjän verkkotunnus (sending domain).
Asia on ajankohtainen, sillä Google ja Yahoo! kiristävät sähköpostiviestien lähettäjiin kohdistuvia vaatimuksia 1. helmikuuta 2024 lähtien.
Sähköpostin lähettäjän verkkotunnuksen vahvistaminen on muutenkin tärkeää, joten jos asia ei ole tuttu tai jäänyt muuten hoitamatta, nyt on hyvä hetki laittaa toimeksi.
Google ja Yahoo vaativat jatkossa lähettäjän verkkotunnuksen vahvistamista
Google ja Yahoo ovat ilmoittaneet kiristävänsä sähköpostiviestien lähettäjiin kohdistuvia vaatimuksia merkittävästi.
Sähköpostiviestien lähettäjien on 1. helmikuuta 2024 lähtien käytettävä vahvistettua sähköpostin lähettäjän verkkotunnusta (sending domain), jonka lisäksi verkkotunnukselle on määriteltävä erityinen sähköpostiviestien lähettämistä koskeva DMARC-käytäntö.
Google on suositellut molempia jo pitkään, mutta nyt käytäntö tulee pakolliseksi kaikille, jotka lähettävät vähintään 5000 sähköpostiviestiä vuorokaudessa GMail- tai Yahoo-käyttäjille.
Uusien vaatimusten pakollisuutta vahvistetaan tiedolla, jonka mukaan esimerkiksi Gmail-osoitteisiiin lähetetyt viestit eivät jatkossa mene perille, ellei viestin lähettäjä täytä vaatimuksia.
Ennen kuin huokaiset helpotuksesta (“ei koske minua…”), lue seuraava:
Monet sähköpostimarkkinoinnin palveluoperaattorit edellyttävät uusien vaatimusten täyttämistä kaikilta asiakkailtaan, vaikka edellä mainittu raja ei olisi lähelläkään täyttymistä.
Sähköpostin luotettavuuden parantaminen ja roskapostin sekä erilaisten huijausten torjuminen on yleensäkin kaikkien sähköpostimarkkinoijien yhteinen etu, joten tämä asia kannattaa nyt hoitaa kuntoon – etenkin, kun aiheutuva vaiva on hyvin pieni ja kertaluonteinen.
Mihin uusilla vaatimuksilla pyritään?
Tavoitteena on näiden uusien järjestelyjen avulla varmistaa, että sähköpostiviestin lähettäjä on se, joka hän väittää olevansa.
Näillä toimenpiteillä voidaan estää sähköpostiosoitteiden kaappaus ja viestien lähettäminen siten, että ne näyttävät tulevan joltakin luotettavalta lähettäjältä (spoofing).
Viestien vastaanottajan näkökulmasta tarkempi lähettäjien aitouden kontrolli parantaa sähköpostin tietoturvaa.
Viestien lähettäjän kannalta kyse on viestien toimitusasteen ja sitä kautta lähettäjän maineen säilymisestä hyväksyttävällä tasolla. Jos uutiskirjeen tilaajalistalla tai muulla sähköpostimarkkinoinnin kohdelistalla on paljon GMail-osoitteita, asialla on erityisen suurta merkitystä.
Näin vahvistat sähköpostin lähettäjän verkkotunnuksen
Tarvittavat toimenpiteet ovat suhteellisen yksinkertaisia eivätkä ne vaadi erityistä teknistä osaamista.
Sähköpostin lähettäjän verkkotunnus vahvistetaan käytössä olevan sähköpostimarkkinoinnin järjestelmän asetuksissa, joten tarvitset ylläpitäjän tunnukset kyseiseen palveluun.
Lisäksi tarvitaan pääsy verkkotunnuksen nimipalvelimelle (DNS). Tämä yhteys saadaan avattua webhotellin hallintapaneelista.
Käytän tässä esimerkkinä Drip-järjestelmää (sähköpostimarkkinointi) ja SiteGround-palveluoperaattoria (web-hosting, nimipalvelin).
[HUOM: Edelliset linkit EIVÄT ole ns. affiliate-linkkejä, ts. en yritä tässä myydä kumpaakaan palvelua provikan toivossa. Käytän niitä siksi, että kumpikin on erittäin hyvä siinä tehtävässä mihin se on hankittu].
Vaihe 1: Valitse vahvistettava verkkotunnus
Sähköpostin lähettäjän verkkotunnuksen vahvistaminen aloitetaan valitsemalla verkkotunnus, joka halutaan vahvistaa sähköpostin lähettäjän verkkotunnukseksi.
Usein tämä on sama verkkotunnus, jolla sijaitsevat yrityksen tai organisaation omat nettisivut.
Drip-järjestelmässä on Email setup -osio, josta löytyy linkki lähettäjän verkkotunnuksen vahvistamiseen. Sen kautta päästään valitsemaan oikea verkkotunnus.

Vaihe 2: Kopioi CNAME-tietueet nimipalvelimelle
Valittuasi vahvistettavan verkkotunnuksen, sähköpostimarkkinoinnin järjestelmä luo automaattisesti tarvittavat tietueet lisättäväksi verkkotunnuksen nimipalvelinasetuksiin.
Alla olevassa kuvassa tietueet näkyvät CNAME Records -otsikon alla.
Koska tietueita ei vielä ole lisätty nimipalvelimelle verkkotunnuksen tietoihin, niiden oikealla puolella näkyy merkintä “Not Found.”

Tässä vaiheessa on aika kirjautua verkkotunnuksen nimipalvelimen asetuksiin.
Verkkotunnuksen vahvistamiseen tarvitaan yhteensä kolme uutta tietuetta, joiden sisältö luodaan kopioimalla sähköpostijärjestelmän tuottamat tiedot.
Aloita ensimmäisen tietueen lisääminen valitsemalla oikea tietueen muoto, tässä tapauksessa CNAME.

Lisää tietueen ensimmäiseen kenttään (Name) sähköpostijärjestelmän tuottama tieto, tässä tapauksessa “drip”, joka näkyy Dripin asetuksissa ensimmäisen tietueen Host-kohdassa.
Kopioi ja liitä toiseen kenttään (Resolves to) ensimmäisen tietueen toinen rivi (Dripissä otsikoitu “Value”).
Tallenna uusi tietue (SiteGroundissa sininen Create-painike).
Kun olet tallentanut ensimmäisen tietueen, voit palata sähköpostijärjestelmään ja testata, onnistuiko tietueen lisääminen.
Alla olevassa kuvassa ensimmäisen tietueen kohdalla oikealla näkyy teksti “Found” eli löydetty, mikä kertoo että tietue on lisätty onnistuneesti.

Toista edellä kuvatut toimenpiteet kahdelle muulle tietueelle.
Tämän jälkeen verkkotunnuksen kaikkien CNAME-tietueiden kohdalla oikealla näkyy, että tietue on löydetty nimipalvelimelta.

Olet onnistuneesti vahvistanut sähköpostin lähettävän verkkotunnuksen sähköpostijärjestelmässäsi.
Lähettävän verkkotunnuksen vahvistamisen seuraukset (GMail)
Lähettävän verkkotunnuksen vahvistaminen kannattaa, vaikka Gmail-osoitteisiin lähetettävien viestien määrä jäisi alle edellä mainitun rajan.
Verkkotunnuksen vahvistaminen nimittäin vaikuttaa välittömästi ja konkreettisesti siihen, miten lähetetyt viestit näkyvät vastaanottajan Gmail-postilaatikossa.
Alla olevassa kuvassa näkyy uusi saapunut viesti, joka on tullut sellaiselta lähettäjältä jonka verkkotunnusta ei ole vahvistettu.

Viestin otsikon yhteydessä näkyy, että lähettäjä on “Digiopisto”, mutta lähettävä verkkotunnus on dripemail2.com.
Tästä merkkinä viestin otsikon jälkeen näkyvä lähettäjän nimi, joka näkyy muodossa:
“Lähettäjä verkkotunnuksen xxxxxx.com kautta”
Sama asia käy ilmi avaamalla viestin tarkemmat tiedot (kuva alla).

Sinänsä pieneltä vaikuttava asia, mutta myös sähköpostiviestin vastaanottajan epäluulon herääminen lähettäjää kohtaan on joskus pienestä kiinni.
Kun sama viesti lähetetään verkkotunnuksen vahvistamisen jälkeen, tilanne muuttuu.
Saapuneessa viestissä ei enää näy mainintaa siitä, että viesti on lähetetty ulkopuolisen verkkotunnuksen kautta.

Viestin lähettäjänä ja varmentajana näkyy nyt lähettäjän oma verkkotunnus.

Lisäksi on määriteltävä DMARC-politiikka
Lähettäjän verkkotunnuksen vahvistamisen lisäksi on vielä määriteltävä DMARC-politiikka, jotta kaikki sähköpostiviestien lähettämiseen liittyvät vaatimukset täyttyvät.
DMARC-politiikan määrittelystä kerrotaan tämän artikkelisarjan toisessa osassa.